
Tracking‑Webhook: Erklärung für Entwickler und Onlinehändler
Ein Tracking‑Webhook ist eine automatisierte HTTP‑Push‑Nachricht, die den Sendungsstatus in Echtzeit an ein anderes System überträgt, sobald sich der Status ändert. Statt ständig eine Schnittstelle abzufragen, sendet der Paketdienst oder die Versandplattform den neuen Status direkt an eine vom Empfänger bereitgestellte URL. Das spart Serverlast, senkt die Latenz gegenüber Polling deutlich und bildet die technische Grundlage für Tracking‑Dashboards, Kundenbenachrichtigungen und automatisierte Zollprozesse. Die folgenden Abschnitte zeigen die Technik dahinter, die nötigen Sicherheitsmaßnahmen und ein konkretes Codebeispiel.
Kurz gesagt:
- Tracking-Webhooks melden Statusänderungen in Echtzeit und reduzieren Serverlast durch push-basierte Benachrichtigungen im Vergleich zum Polling.
- Die Signaturprüfung erfolgt über den unveränderten Request-Body mit HMAC‑SHA256, um Echtheit und Integrität abzusichern.
- Empfangene Webhook-Events werden sofort in eine Queue gelegt, um Zeitüberschreitungen und Timeouts bei der Verarbeitung zu vermeiden.
- Das System sollte Event‑IDs zwischenspeichern und idempotent verarbeiten, um doppelte Zustellungen zuverlässig zu verhindern.
- Paket International vereinfacht die Einbindung von Webhooks durch eine zentrale Schnittstelle, die Sendungsereignisse in einem Dashboard bündelt.
Inhaltsverzeichnis
- Was ist ein Tracking‑Webhook? Definition und typische Tracking‑Events
- Wie ist die Nachricht eines Tracking‑Webhooks aufgebaut?
- Wie sichern Sie einen Webhook‑Empfänger ab?
- Wie verarbeiten Sie Webhook‑Events, ohne Timeouts zu riskieren?
- Wie sieht ein Beispiel‑Code für den Webhook‑Empfang aus?
- Wofür werden Tracking‑Webhooks im Versand konkret genutzt?
- Wie erkennen Sie Webhook‑Ausfälle, bevor Kunden es tun?
- Checkliste: Webhook‑Endpoint in zehn Schritten live bringen
- Wie eine Versandplattform Webhooks praktisch nutzt
- Quellen
- FAQ
Was ist ein Tracking‑Webhook? Definition und typische Tracking‑Events
Ein Webhook funktioniert umgekehrt zu einer klassischen API. Bei einer normalen API fragt Ihr System aktiv nach, ob es Neuigkeiten gibt. Ein Webhook dreht das um: Der Sender meldet sich, sobald etwas passiert ist, deshalb wird das Muster oft als Reverse‑API bezeichnet. Statt im Minutentakt beim Paketdienst nachzufragen “gibt es etwas Neues?”, registriert Ihr System einmalig eine Empfangsadresse, und der Absender liefert Ereignisse nur bei Bedarf.
Im Versandkontext löst praktisch jeder Statuswechsel ein eigenes Ereignis aus. Typische Tracking‑Events sind:
- Versandlabel wurde erstellt
- Sendung wurde vom Paketdienst abgeholt
- Sendung wurde an einem Sortierzentrum gescannt
- Sendung befindet sich in Zustellung
- Sendung wurde erfolgreich zugestellt
Der Vorteil liegt auf der Hand: Echtzeit‑Updates ohne wiederholte Abfragen, weniger Rechenlast auf beiden Seiten und eine natürliche Grundlage für Automatisierung. Der Nachteil zeigt sich erst im Betrieb: Ihr System muss jederzeit erreichbar sein, Ausfälle abfedern und mit doppelten oder verspäteten Nachrichten umgehen können. Genau darum geht es in den folgenden Abschnitten.
Wie ist die Nachricht eines Tracking‑Webhooks aufgebaut?
Technisch ist ein Tracking‑Webhook schlicht eine HTTP‑POST‑Anfrage an eine von Ihnen definierte URL. Der Nutzlast, die dabei ankommt, liegt fast immer ein vierteiliges Muster zugrunde: eine eindeutige Ereignis‑ID, ein Ereignistyp, ein Zeitstempel und ein Datenobjekt mit den eigentlichen Sendungsinformationen. Dieses Envelope‑Format ist in der Praxis so verbreitet, dass es sich als De‑facto‑Standard für Webhook‑Payloads etabliert hat.
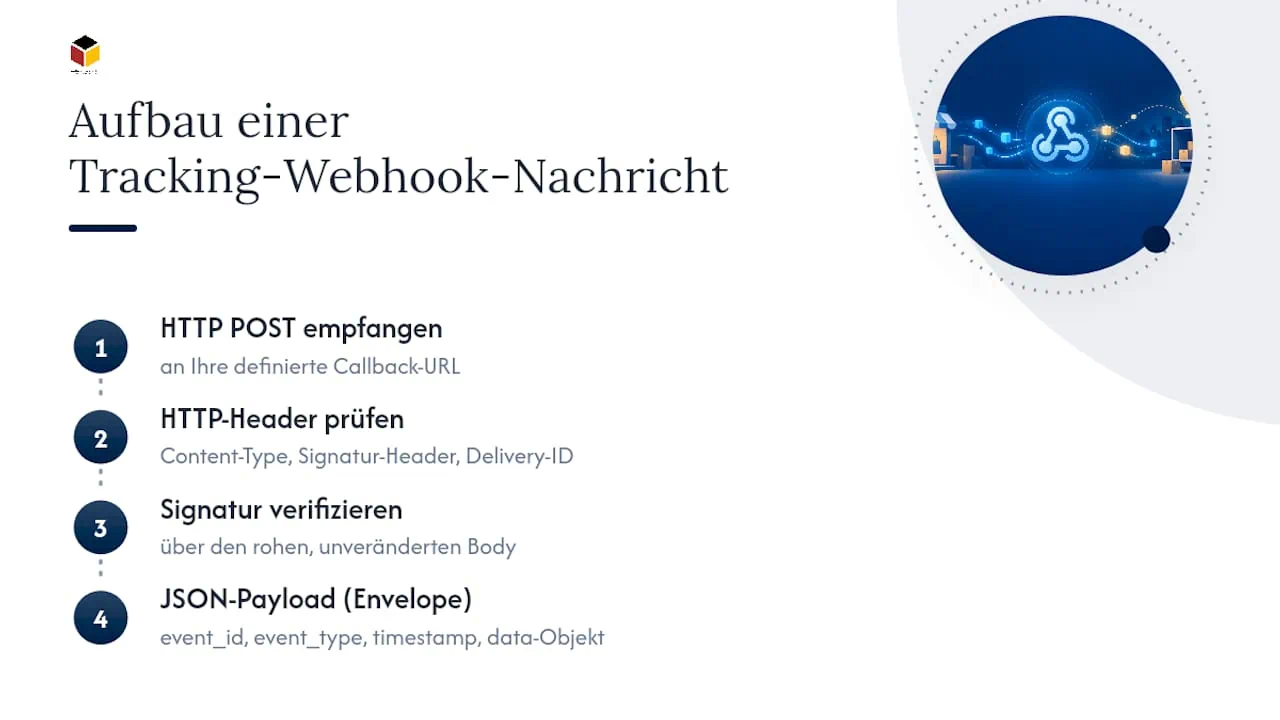
Neben dem Nachrichtenkörper tragen die HTTP‑Header wichtige Zusatzinformationen. Ein Content‑Type: application/json gehört ebenso dazu wie ein Signatur‑Header (häufig X‑Signature oder X‑Hub‑Signature‑256) und eine Delivery‑ID, mit der sich einzelne Zustellversuche unterscheiden lassen.
Ein Punkt wird in der Praxis oft übersehen: Die Signatur muss über den rohen, unveränderten Body berechnet werden, bevor irgendeine JSON‑Bibliothek ihn parst. Schon eine veränderte Formatierung, etwa andere Leerzeichen, führt zu einem abweichenden Hash und damit zu einer fälschlich abgelehnten Nachricht.
Wie sichern Sie einen Webhook‑Empfänger ab?
Ein Empfänger ist erst dann produktionsreif, wenn er drei Fragen zuverlässig beantwortet: Kommt die Nachricht wirklich vom angegebenen Absender? Wurde sie schon einmal verarbeitet? Was passiert, wenn die Verarbeitung fehlschlägt? Wer diese drei Fragen ignoriert, bekommt früher oder später doppelte Bestellbestätigungen oder verpasste Zollmeldungen.
Die Signaturprüfung mit HMAC‑SHA256 über den rohen Body ist der erste Baustein. Das gemeinsame Secret zwischen Sender und Empfänger erzeugt einen Hash, den der Empfänger nachrechnet und vergleicht. Entscheidend ist dabei die Art des Vergleichs: Ein normaler String‑Vergleich mit === ist messbar unsicher, weil er bei jedem falschen Zeichen sofort abbricht und so einen Zeitunterschied verrät, den Angreifer ausnutzen können. In Node.js übernimmt crypto.timingSafeEqual diese Aufgabe konstant in der Zeit, in Python die entsprechende compare_digest-Funktion.
- Signatur immer über den unveränderten Rohtext prüfen, nie über das bereits geparste Objekt
- Zeitstempel im Payload gegen ein Zeitfenster von etwa fünf Minuten prüfen, um Replay‑Angriffe mit alten, aber gültig signierten Nachrichten zu verhindern
- Bereits verarbeitete Event‑IDs zwischenspeichern, damit eine wiederholte Zustellung nicht doppelt verarbeitet wird
- Idempotenz technisch erzwingen, etwa über einen atomaren Datenbank‑Insert mit UNIQUE‑Constraint oder ein
SET NXin Redis - Endgültig fehlgeschlagene Ereignisse nach mehreren Versuchen in eine Dead‑Letter‑Queue verschieben statt sie stillschweigend zu verwerfen
Diese Kombination aus signierten Zeitstempeln und ID‑Caching zum Schutz gegen Replay‑Angriffe wird auch in gängigen Sicherheits-Leitfäden zu Webhooks empfohlen.
Wichtig für die Erwartungshaltung: Fast alle Webhook‑Sender arbeiten nach dem Prinzip “at‑least‑once”, also mindestens einmal zustellen. Das bedeutet in der Praxis, dass doppelte Zustellungen der Normalfall sind, kein Fehler. Ein System, das nicht idempotent verarbeitet, wird über kurz oder lang doppelte Sendungsbenachrichtigungen oder falsche Zollstatus produzieren.
Profi-Tipp: Löschen Sie zwischengespeicherte Event‑IDs nicht sofort nach der Verarbeitung, sondern erst nach Ablauf des Retry‑Fensters des Senders. Viele Anbieter wiederholen fehlgeschlagene Zustellungen über mehrere Stunden oder Tage, und eine zu früh gelöschte ID öffnet genau die Lücke, die die Idempotenzprüfung eigentlich schließen sollte.
Wie verarbeiten Sie Webhook‑Events, ohne Timeouts zu riskieren?
Die größte betriebliche Gefahr bei Webhooks ist nicht die Sicherheit, sondern die Antwortzeit. Paketdienste und Versandplattformen setzen enge Zeitlimits: Manche Anbieter erwarten eine 2xx‑Antwort innerhalb von nur wenigen Sekunden, andere räumen bis zu 30 Sekunden ein, wie es etwa GitHub in seinen eigenen Empfehlungen beschreibt. Wird dieses Fenster überschritten, wertet der Sender die Zustellung als gescheitert und schickt sie erneut, was Ihre Datenbank mit noch mehr Duplikaten überschwemmt.
Die Lösung ist eine strikte Trennung zwischen Annahme und Verarbeitung:
- Rohdaten und Signatur sofort prüfen, ohne aufwendige Geschäftslogik.
- Ereignis in eine Warteschlange schreiben, etwa mit BullMQ, Amazon SQS oder pg‑boss.
- Sofort mit
200 OKantworten, bevor die eigentliche Verarbeitung beginnt. - Ein separater Background‑Worker holt den Job aus der Queue und führt die eigentliche Logik aus.
- Die Job‑ID in der Queue entspricht der Event‑ID, damit auch die Warteschlange selbst dedupliziert.
Wer Webhook‑Verarbeitung blockierend in der Anfrage selbst erledigt, kollidiert früher oder später mit dem Timeout des Senders. Ereignisse gehören sofort in eine Queue, die eigentliche Verarbeitung läuft asynchron im Hintergrund.
Die Idempotenz‑TTL, also die Zeit, in der eine Event‑ID im Cache bleibt, sollte sich am tatsächlichen Retry‑Fenster des Senders orientieren, nicht an einer willkürlichen Zahl. Für die Kapazitätsplanung lohnt sich ein Blick auf die Warteschlangentiefe: Wächst sie kontinuierlich, verarbeitet der Worker langsamer, als Ereignisse eintreffen, und Backpressure‑Mechanismen sollten greifen, bevor der Speicher überläuft. Ein Alert auf die Dead‑Letter‑Queue gehört von Anfang an dazu, denn eine wachsende DLQ ist meist das früheste Warnsignal für ein tieferliegendes Problem.
Wie sieht ein Beispiel‑Code für den Webhook‑Empfang aus?
Ein sauberer Handler folgt immer derselben Reihenfolge: erst prüfen, dann speichern, dann verarbeiten. Der folgende Ablauf orientiert sich an gängigen Node.js‑Mustern und lässt sich auf jede Sprache übertragen, die HMAC und atomare Datenbankoperationen unterstützt.
- Den Request‑Body als unverändertes Rohformat einlesen, ohne ihn vorher zu parsen.
- Aus dem Header die mitgesendete Signatur auslesen.
- Mit dem gemeinsamen Secret die erwartete HMAC‑SHA256‑Signatur über den Rohtext berechnen.
- Beide Signaturen mit einer zeitkonstanten Funktion vergleichen, niemals mit einem einfachen Gleichheitsoperator.
- Erst nach erfolgreicher Prüfung den Body als JSON parsen.
- Die Event‑ID atomar in die Datenbank schreiben, etwa mit einem UNIQUE‑Constraint, der Duplikate automatisch ablehnt.
- Das Ereignis in die Verarbeitungs‑Queue legen.
- Sofort mit
200 OKantworten.
Der Grund für die Reihenfolge in Schritt 5 ist einfach: Wer JSON parst, bevor die Signatur geprüft ist, verarbeitet potenziell manipulierte Daten, selbst wenn die Verarbeitung selbst harmlos aussieht. Erst validieren, dann interpretieren.
Bei Fehlern zählt die richtige HTTP‑Semantik. Ein 4xx-Status signalisiert dem Sender “diese Nachricht ist grundsätzlich fehlerhaft, wiederhole sie nicht”, etwa bei einer falschen Signatur. Ein 5xx-Status bedeutet “bei mir ist gerade etwas kaputt, bitte später erneut versuchen”, zum Beispiel bei einem Datenbankausfall.
Profi-Tipp: Loggen Sie jede abgelehnte Signatur mit Zeitstempel und Quell‑IP. Ein plötzlicher Anstieg fehlgeschlagener Signaturprüfungen ist oft das erste Zeichen für ein falsch konfiguriertes Secret nach einer Rotation, nicht für einen Angriff.
Wofür werden Tracking‑Webhooks im Versand konkret genutzt?
Im Tagesgeschäft eines Onlineshops übernehmen Tracking‑Webhooks Aufgaben, die früher manuelle Nachverfolgung erforderten. Sobald ein Paketdienst einen neuen Scan meldet, aktualisiert der Webhook automatisch die öffentliche Trackingseite, löst eine Benachrichtigung an die Kundschaft aus oder setzt intern einen Fulfillment‑Schritt in Bewegung, etwa die Freigabe einer Rechnung nach Zustellung.
- Trackingseiten zeigen den aktuellen Status ohne Verzögerung durch manuelles Nachschauen
- Kundenbenachrichtigungen per E‑Mail oder SMS laufen automatisch bei jedem relevanten Statuswechsel
- Interne Systeme wie Shop, ERP oder CRM erhalten den neuen Status über einen schlanken Payload, ohne dass jemand Daten von Hand einträgt
- WISMO‑Anfragen (“Where Is My Order”) sinken deutlich, weil Kundschaft den Status selbst einsehen kann
- Zollrelevante Statuswechsel lassen sich automatisiert an Zollsysteme weiterleiten, ohne Papierprozesse
Wichtig dabei: Der Webhook selbst liefert oft nur die zentralen Informationen wie Sendungsnummer und neuen Status. Für weiterführende Details verweisen manche Paketdienste zusätzlich auf eine separate Tracking‑API, die bei Bedarf abgefragt wird. Wer seinen Shop über WooCommerce oder ein vergleichbares System anbindet, bekommt diese Ereignisse meist direkt in die bestehende Bestellverwaltung eingespeist.
Wie erkennen Sie Webhook‑Ausfälle, bevor Kunden es tun?
Ein Webhook‑System ohne Monitoring läuft blind. Die wichtigsten Kennzahlen sind die Delivery Success Rate, also der Anteil erfolgreich verarbeiteter Zustellungen, die Retry‑Rate, die DLQ‑Tiefe und die Verarbeitungslatenz zwischen Empfang und abgeschlossener Verarbeitung.
- Delivery Success Rate unterhalb eines gewohnten Niveaus deutet auf ein Problem bei der Signaturprüfung oder der Erreichbarkeit hin
- Eine wachsende DLQ‑Tiefe zeigt, dass Ereignisse endgültig scheitern, nicht nur verzögert werden
- Ein Alert ab etwa fünf aufeinanderfolgenden Fehlschlägen für einen Endpunkt verhindert, dass ein Ausfall erst nach Stunden auffällt
- Steigende Verarbeitungslatenz ist oft das früheste Zeichen für eine überlastete Queue
Wie streng die Alarmschwelle ausfällt, hängt vom Ereignistyp ab: Bei zahlungsrelevanten Events lohnt sich ein Alarm schon bei einem einzigen fehlgeschlagenen Fall, während bei reinen Analytics‑Ereignissen eine höhere Toleranz ausreicht. Vor dem Produktivstart gehören Testfälle für wiederholte Zustellungen, fehlerhaft formatierte Payloads und eine künstlich verlangsamte Downstream‑Verarbeitung in jede Checkliste.
Profi-Tipp: Simulieren Sie einen kompletten Ausfall Ihres eigenen Endpunkts für fünf Minuten und beobachten Sie, wie sich die Retry‑Warteschlange des Senders verhält. So sehen Sie vor dem Livegang, ob Ihre DLQ und Ihre Alerts tatsächlich greifen.
Checkliste: Webhook‑Endpoint in zehn Schritten live bringen
- Relevante Events festlegen, die Ihr System tatsächlich benötigt.
- Payload möglichst minimal halten, keine überflüssigen Felder abonnieren.
- HTTPS erzwingen und ein Secret für die Signaturprüfung generieren.
- Rohen Request‑Body ohne vorheriges Parsen verfügbar machen.
- HMAC‑Signatur mit Zeitkonstante Vergleich prüfen.
- Event‑ID atomar in die Datenbank schreiben, um Duplikate abzufangen.
- Ereignis in eine Verarbeitungs‑Queue legen.
- Innerhalb der Zeitvorgabe des Senders mit
200 OKantworten. - Dead‑Letter‑Queue und Alerting für fehlgeschlagene Events einrichten.
- Die eigenen Erwartungen an Events, Felder und Retry‑Verhalten dokumentieren.
| Schritt‑Gruppe | Ziel | Typisches Werkzeug |
|---|---|---|
| Sicherheit | Echtheit der Nachricht garantieren | HMAC‑SHA256, HTTPS |
| Verarbeitung | Timeouts vermeiden | BullMQ, SQS, pg‑boss |
| Betrieb | Ausfälle früh erkennen | Dead‑Letter‑Queue, Alerting |
Wie eine Versandplattform Webhooks praktisch nutzt
Wer Tracking‑Webhooks selbst entwickelt, merkt schnell, wie viel Betriebsarbeit in Signaturprüfung, Queues und Zollstatus‑Logik fließt, bevor die erste Statusmeldung zuverlässig beim Kunden ankommt. Paket International übernimmt genau diesen Teil der Versandkette und automatisiert Status‑Updates, Zolltrigger und die zentrale Sendungsverfolgung, sodass Onlinehändler keinen eigenen Webhook‑Empfänger für jeden einzelnen Paketdienst bauen müssen.
Die Plattform verbindet Paketdienste wie DHL, UPS, FedEx, DPD und DB Schenker über eine gemeinsame Schnittstelle und bündelt deren Sendungsereignisse in einem zentralen Tracking‑Dashboard. Über API‑ und Plugin‑Integrationen, etwa für WooCommerce oder vergleichbare Shopsysteme, lassen sich diese Ereignisse direkt in bestehende Prozesse einspeisen, statt jeden Anbieter einzeln anzubinden. Das reduziert nicht nur den Entwicklungsaufwand, sondern senkt laut Angaben von Paket International erheblich die Versandkosten, weil Zollabfertigung und Dokumentenerstellung automatisch ablaufen statt manuell bearbeitet zu werden. Wer den internationalen Versand samt Zollabwicklung an eine Versandplattform übergeben möchte, findet unter den aktuellen Versandtarifen den passenden Einstieg für die eigene Sendungsmenge.
FAQ
Was ist ein Webhook einfach erklärt?
Ein Webhook ist eine automatische Nachricht, die ein System an ein anderes schickt, sobald ein bestimmtes Ereignis eintritt, etwa eine Statusänderung einer Sendung. Anders als bei einer klassischen Abfrage muss der Empfänger nicht ständig nachfragen, sondern wird aktiv benachrichtigt, sobald es etwas Neues gibt.
Wie programmiere ich einen Webhook?
Für den Empfang richten Sie einen HTTPS‑Endpunkt ein, der den rohen Request‑Body liest, die mitgesendete Signatur mit einem zeitkonstanten Vergleich prüft und das Ereignis erst danach als JSON verarbeitet. Anschließend schreiben Sie die Event‑ID atomar in eine Datenbank, legen den Job in eine Queue und antworten sofort mit 200 OK, damit der Sender die Zustellung nicht wiederholt.
Was unterscheidet einen Webhook von einer klassischen API‑Abfrage?
Bei einer klassischen API fragt Ihr System aktiv nach neuen Daten, oft in festen Intervallen, auch wenn sich nichts geändert hat. Ein Webhook dreht das um: Der Absender meldet sich nur dann, wenn tatsächlich ein Ereignis eingetreten ist, was Serverlast und Latenz reduziert.
Wie schützt man sich vor doppelten Webhook‑Zustellungen?
Doppelte Zustellungen sind bei den meisten Webhook‑Sendern normal, da viele Anbieter nach dem Prinzip “mindestens einmal zustellen” arbeiten. Ein atomarer Datenbank‑Insert mit UNIQUE‑Constraint auf die Event‑ID oder ein SET NX in Redis verhindert, dass ein bereits verarbeitetes Ereignis erneut ausgeführt wird.
Bietet Paket International eine eigene Webhook‑Integration an?
Paket International bündelt Sendungsereignisse mehrerer Paketdienste in einem zentralen Tracking‑Dashboard und stellt diese über API‑ und Plugin‑Integrationen für Shopsysteme bereit. Details zu den technischen Integrationsmöglichkeiten und aktuellen Konditionen finden sich direkt auf der Plattformseite.